

Dalam ekosistem digital yang semakin kompleks, ketergantungan pada Cloud Computing sentral mulai menemui titik jenuh, terutama terkait latensi dan keamanan. Fog Computing hadir sebagai arsitektur perantara yang membawa komputasi, penyimpanan, dan layanan jejaring lebih dekat ke perangkat akhir (IoT). Di balik efisiensi distribusinya, Fog Computing menawarkan paradigma keamanan yang lebih kokoh melalui pendekatan berlapis. Artikel ini akan mengupas tuntas mengapa model ini dianggap lebih aman dan bagaimana ia memitigasi risiko serangan siber yang kian canggih di masa depan.

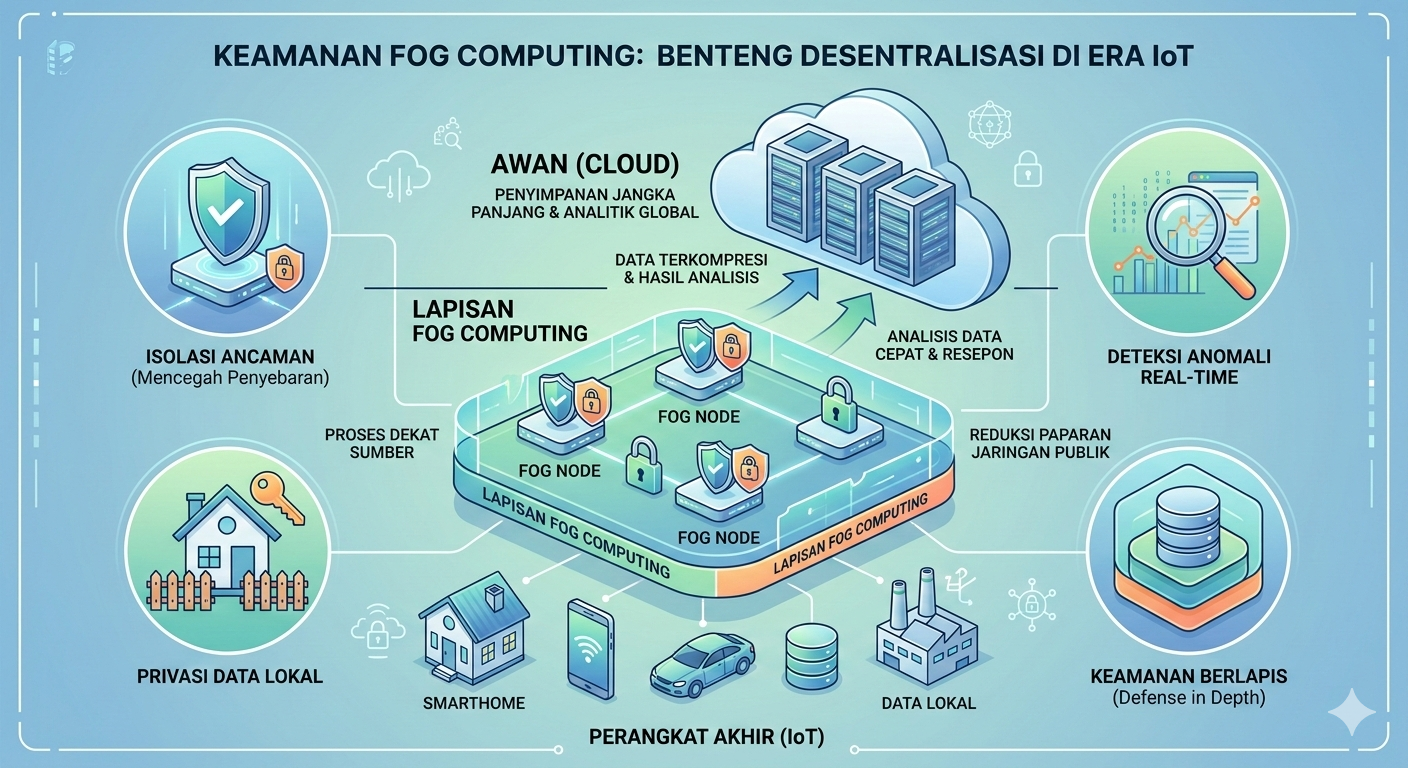
1. Minimalkan Eksposur Data di Jaringan Publik
Salah satu kelemahan terbesar sistem terpusat adalah jarak transmisi data. Dalam model cloud tradisional, data mentah harus menempuh perjalanan jauh melalui internet publik untuk mencapai pusat data. Di sinilah letak kerentanannya; semakin jauh data berpindah, semakin besar peluang bagi peretas untuk melakukan serangan Man-in-the-Middle (MitM).
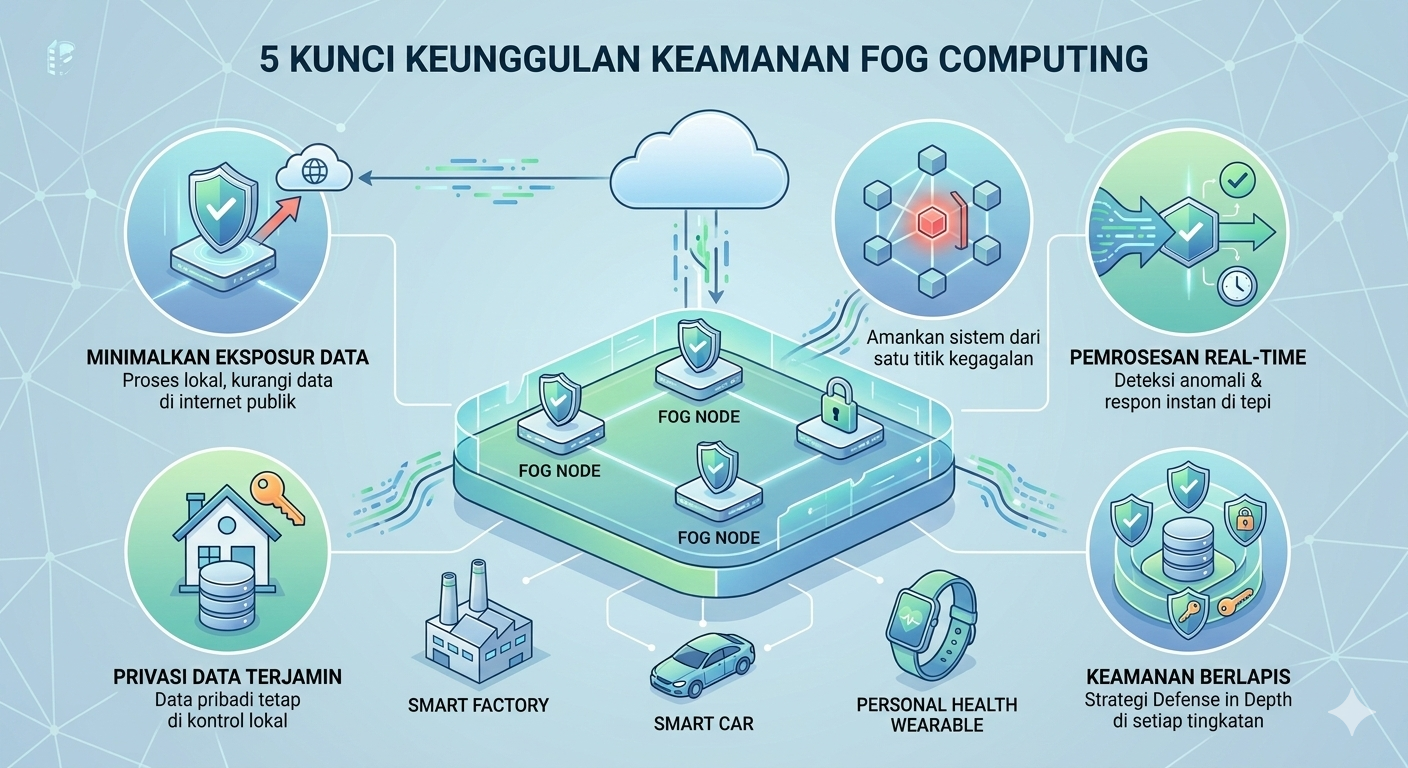
Fog Computing memecahkan masalah ini dengan melakukan pemrosesan di node lokal. Data sensitif dianalisis secara instan di dekat sumbernya. Dengan hanya mengirimkan hasil ringkasan atau metadata ke cloud, volume data yang terpapar di jaringan terbuka berkurang drastis. Ini secara otomatis memperkecil “permukaan serangan” (attack surface) yang bisa dieksploitasi oleh pihak luar.
2. Desentralisasi dan Isolasi Ancaman
Struktur fog bersifat terdistribusi. Tidak seperti server cloud yang merupakan target tunggal raksasa (honeypot), fog terdiri dari ribuan node kecil yang tersebar. Jika satu node di tingkat lokal berhasil dikompromikan oleh perangkat lunak berbahaya (malware), arsitektur ini memungkinkan isolasi cepat.
Keamanan ini mirip dengan kompartemen pada kapal selam; kebocoran di satu bagian tidak akan langsung menenggelamkan seluruh kapal. Admin sistem dapat mematikan atau mengisolasi node yang terinfeksi tanpa menghentikan operasional seluruh jaringan. Desentralisasi ini mempersulit peretas untuk melumpuhkan sistem secara total karena tidak ada titik kegagalan tunggal (single point of failure).
3. Pemrosesan Real-Time untuk Deteksi Intrusi
Keamanan bukan hanya tentang pencegahan, tetapi juga tentang kecepatan respon. Dalam skenario infrastruktur kritis seperti pabrik pintar atau jaringan listrik, menunggu instruksi dari cloud yang jauh bisa memakan waktu milidetik yang berharga.
Fog nodes dilengkapi dengan kemampuan analitik lokal yang dapat mendeteksi pola anomali secara real-time. Jika sebuah perangkat IoT mulai berperilaku aneh, node fog dapat langsung memutus koneksinya sebelum serangan menyebar lebih luas. Kemampuan deteksi intrusi di tingkat tepi (edge) ini memberikan perlindungan proaktif yang tidak mungkin dicapai oleh sistem yang hanya mengandalkan respon dari server pusat yang jauh.
4. Privasi Data yang Lebih Terjamin
Privasi pengguna menjadi isu krusial, terutama pada data medis atau personal. Dengan Fog Computing, data pribadi tidak perlu meninggalkan area lokal pengguna. Misalnya, dalam sistem rumah pintar, rekaman suara atau video dapat diolah di gateway lokal untuk mengekstrak perintah tanpa harus mengunggah rekaman utuh ke server perusahaan penyedia layanan. Hal ini memberikan kendali lebih besar kepada pengguna atas data mereka dan memastikan bahwa informasi sensitif tetap berada di bawah pengawasan lokal yang ketat.
5. Keamanan Berlapis (Defense in Depth)
Arsitektur fog menciptakan hierarki perlindungan. Terdapat lapisan keamanan di tingkat perangkat, tingkat node fog, dan tingkat cloud. Di setiap lapisan, enkripsi dapat disesuaikan dengan kebutuhan spesifik. Data yang berada di node fog dapat dienkripsi dengan kunci yang berbeda dari data di cloud. Strategi Defense in Depth ini memastikan bahwa meskipun satu lapisan pertahanan ditembus, masih ada barisan pengamanan lain yang harus dilewati oleh penyerang.
Tantangan yang Tetap Ada
Tentu saja, Fog Computing bukan tanpa celah. Mengelola keamanan pada ribuan node yang tersebar secara geografis membutuhkan orkestrasi yang sangat rapi. Autentikasi antar node harus sangat kuat agar tidak ada node palsu yang menyusup ke dalam jaringan. Namun, dibandingkan dengan risiko penumpukan data di satu pusat tunggal, keunggulan fog dalam hal lokalisasi dan kecepatan respon menjadikannya standar baru dalam keamanan siber masa kini.
Saran Internal Link: untuk memahami lebih jauh tentang bagaimana kecepatan Fog Computing mendukung operasional robot masa depan yang lebih efisien, baca juga artikel kami: Kenapa Robot Masa Depan Butuh Fog Computing Agar Lebih Cepat?