Tantangan Keamanan Data pada Robot IoT
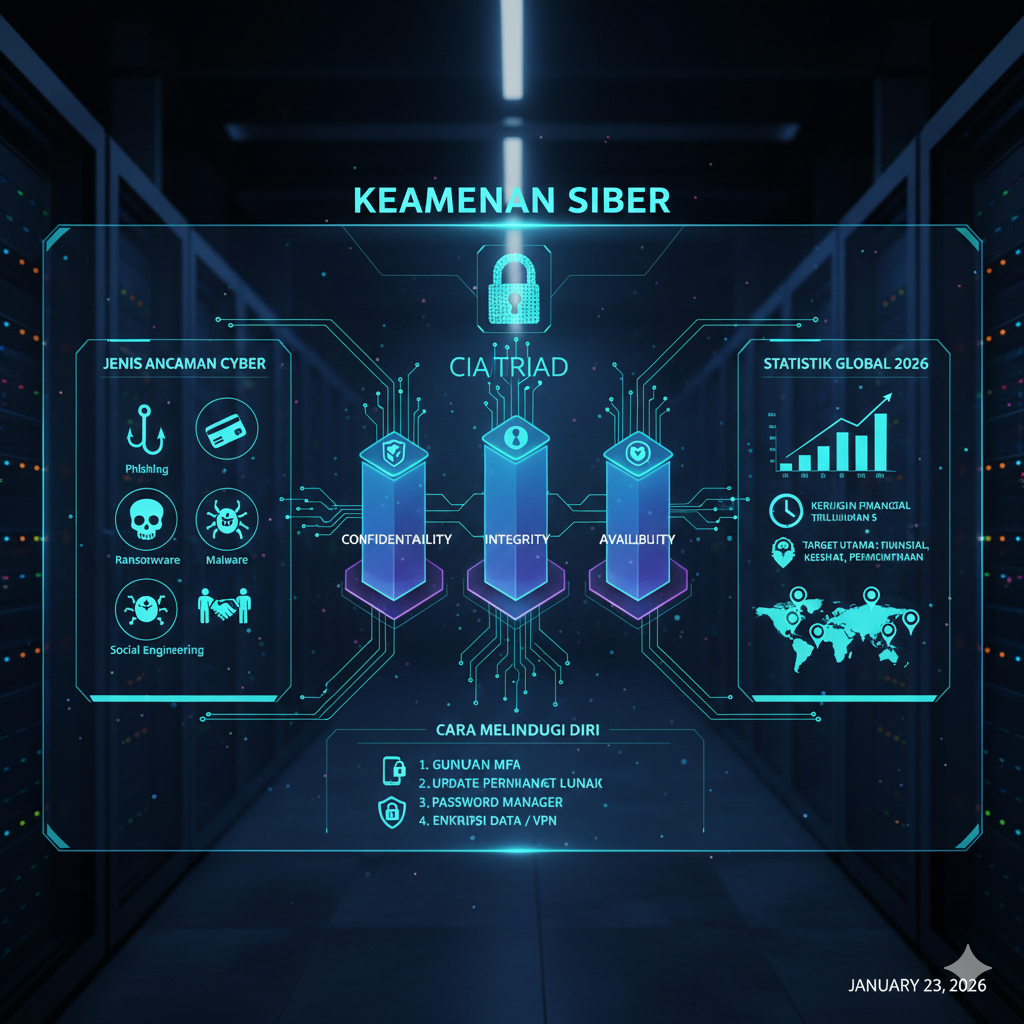
Sebelum kita membahas solusi, mari kita pahami beberapa ancaman umum yang dihadapi oleh robot masa depan yang terhubung IoT:
1. Serangan Man-in-the-Middle (MITM)
Data yang bergerak melintasi jaringan internet publik menuju cloud rentan disadap. Penyerang dapat mencegat, membaca, atau bahkan memodifikasi data perintah dan sensor robot.
2. DDoS (Distributed Denial of Service)
Serangan ini bertujuan melumpuhkan koneksi robot ke cloud dengan membanjiri server pusat dengan lalu lintas palsu. Akibatnya, robot kehilangan kemampuan untuk menerima instruksi atau mengirim data penting.
3. Pencurian Data Sensitif
Robot yang berinteraksi dengan pengguna di rumah atau lingkungan kerja mungkin mengumpulkan data pribadi (suara, gambar wajah, kebiasaan). Jika data ini bocor dari server cloud yang jauh, konsekuensinya bisa sangat serius.
4. Peretasan Sistem Kontrol
Mengambil alih kontrol robot dapat menyebabkan kerusakan fisik, sabotase, atau bahkan membahayakan keselamatan manusia.
Bagaimana Fog Computing Meningkatkan Keamanan Robot Masa Depan?
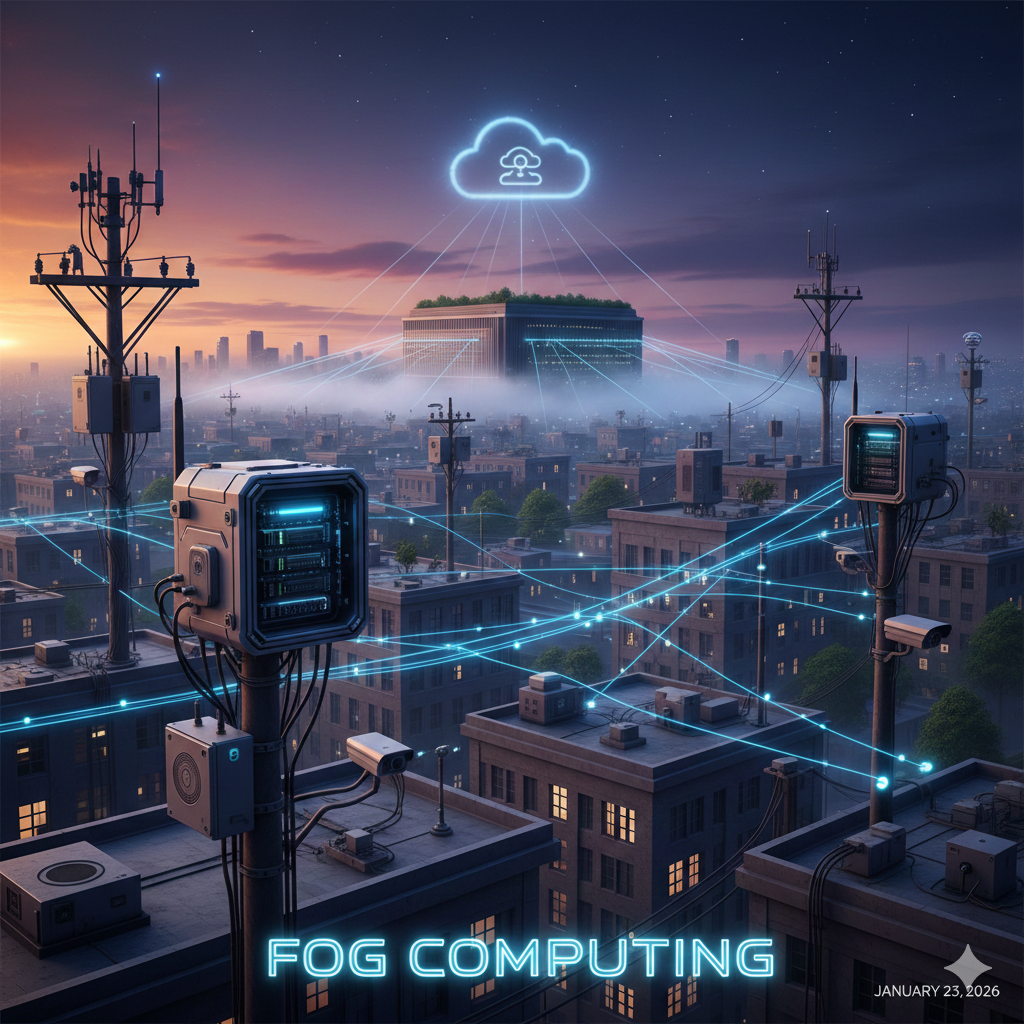
Fog Computing dirancang untuk membawa pemrosesan data lebih dekat ke sumbernya, yaitu perangkat IoT dan robot masa depan. Pendekatan ini secara inheren menciptakan beberapa lapisan pertahanan yang lebih kuat.
1. Meminimalkan Jarak Tempuh Data (Reduced Attack Surface)
Dengan Fog Computing, sebagian besar data sensitif diproses dan disimpan di server lokal (node fog) di dalam jaringan yang sama dengan robot (misalnya, di dalam rumah, kantor, atau pabrik).
-
Implikasi Keamanan: Data tidak perlu melakukan perjalanan jauh melalui internet publik, sehingga mengurangi “permukaan serangan” (attack surface) bagi peretas. Semakin pendek dan terisolasi jalur data, semakin sulit untuk disadap.
2. Enkripsi dan Autentikasi Lokal yang Kuat
Node fog dapat dikonfigurasi dengan protokol keamanan yang ketat, termasuk enkripsi end-to-end dan autentikasi berlapis untuk semua perangkat yang terhubung.
-
Implikasi Keamanan: Bahkan jika data berhasil dicegat di jaringan lokal, ia akan terenkripsi dan tidak dapat dibaca tanpa kunci yang sesuai. Proses autentikasi memastikan hanya robot yang sah yang dapat terhubung ke node fog.
3. Isolasi Kegagalan (Fault Isolation)
Jika satu node fog diretas atau mengalami kegagalan, dampaknya cenderung terbatas pada kelompok robot yang terhubung ke node tersebut. Sistem secara keseluruhan tidak akan sepenuhnya lumpuh.
-
Implikasi Keamanan: Ini berbeda dengan Cloud Computing, di mana satu serangan besar pada pusat data dapat memengaruhi jutaan perangkat sekaligus. Isolasi ini menjaga operasional robot masa depan tetap berjalan di area lain.
4. Pemfilteran Data Sensitif (Data Filtering at the Edge)
Node fog dapat bertindak sebagai firewall cerdas, memfilter dan menghapus data yang tidak perlu atau sensitif sebelum ia bahkan memiliki kesempatan untuk mencapai cloud.
-
Implikasi Keamanan: Hanya data yang benar-benar esensial untuk analisis jangka panjang atau pembelajaran mesin yang dikirim ke cloud, mengurangi risiko paparan informasi pribadi atau rahasia perusahaan. Misalnya, rekaman kamera bisa dianonimkan di fog node sebelum dikirim ke cloud.
5. Deteksi Anomali Lokal yang Cepat
Dengan kemampuan pemrosesan yang lebih dekat, node fog dapat memantau perilaku robot secara real-time. Jika ada anomali atau aktivitas mencurigakan (misalnya, robot mencoba mengakses area terlarang atau mengirimkan data dalam volume tidak normal), node fog dapat segera mendeteksinya dan mengambil tindakan, seperti mengisolasi robot tersebut.
-
Implikasi Keamanan: Respons cepat ini jauh lebih efektif daripada menunggu data mencapai cloud untuk dianalisis, yang bisa memakan waktu berharga.
Peran Integrasi Cloud dalam Strategi Keamanan
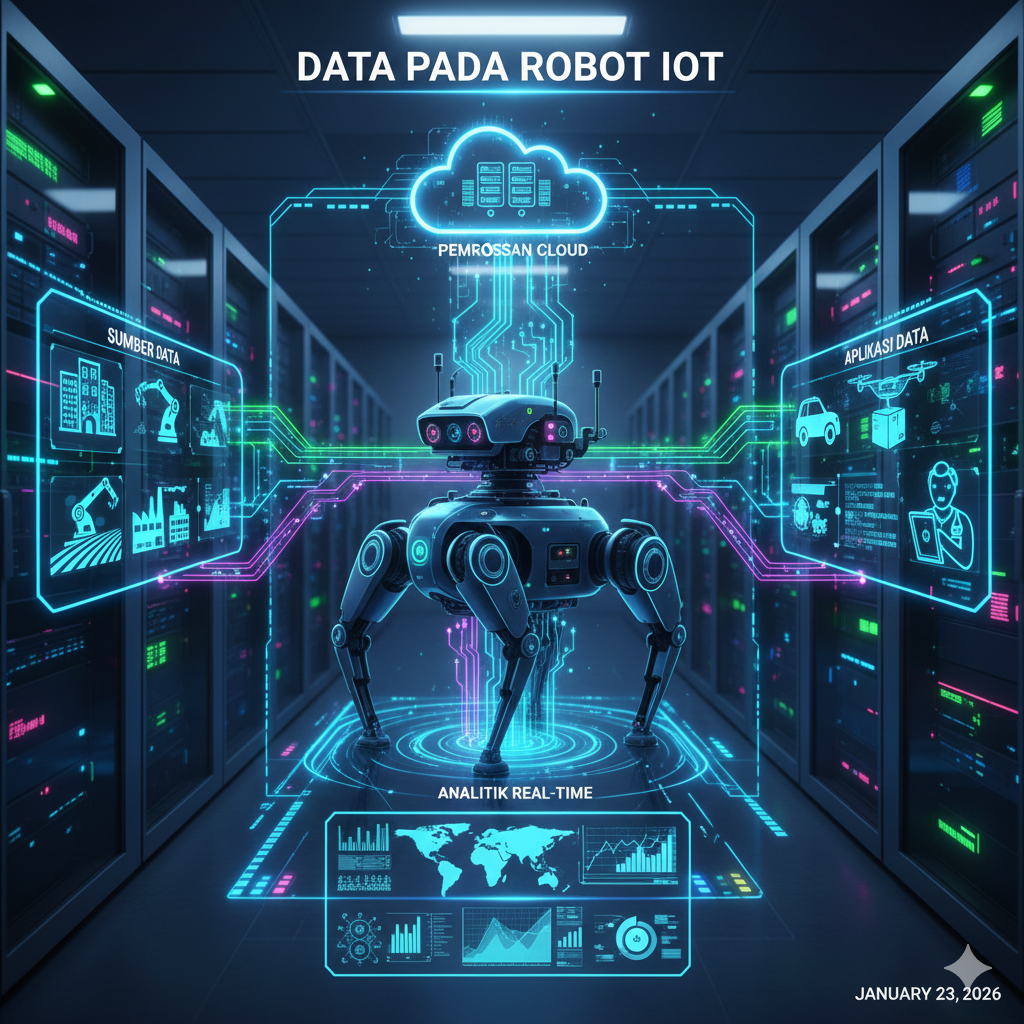
Meskipun Fog Computing menawarkan banyak keunggulan keamanan lokal, Cloud Computing masih memiliki perannya:
-
Pembaruan Keamanan Global: Cloud dapat mendistribusikan patch keamanan dan pembaruan sistem operasi ke semua node fog dan robot secara terpusat.
-
Analisis Ancaman Jangka Panjang: Data serangan yang dikumpulkan dari berbagai node fog dapat dianalisis di cloud untuk mengidentifikasi pola ancaman global dan mengembangkan strategi pertahanan baru.
-
Cadangan Data Kritis: Data konfigurasi penting dan log keamanan dapat dicadangkan di cloud untuk pemulihan bencana.
Strategi keamanan terbaik untuk robot masa depan adalah hybrid, di mana Fog Computing berfungsi sebagai garda terdepan untuk perlindungan data lokal dan respons cepat, sementara Cloud Computing menyediakan dukungan global untuk pembaruan, analisis ancaman luas, dan cadangan.
Kecepatan dan Keamanan Berdampingan
Dengan semakin banyaknya robot masa depan yang terhubung dengan dunia digital, keamanan data bukanlah lagi fitur tambahan, melainkan sebuah keharusan. Fog Computing menyediakan fondasi yang lebih aman dengan mengurangi eksposur data ke jaringan publik, meningkatkan enkripsi lokal, dan memungkinkan deteksi ancaman yang lebih cepat.
Mengintegrasikan Fog Computing berarti Anda tidak hanya mendapatkan robot yang lebih responsif dan efisien, tetapi juga satu yang dibangun dengan prioritas keamanan, melindungi data berharga di era IoT.
Saran Internal Link: untuk memahami lebih jauh tentang bagaimana keamanan Fog Computing mendukung operasional robot masa depan yang lebih efisien, baca juga artikel kami: Keamanan Fog Computing: Benteng Desentralisasi di Era IoT